統制か自由かの隘路を越えて 米政府AIの応答拒否とアップルの権限強化が問う「検証可能性」
不可視化するガードレールに対峙し、ユーザー主権のアーキテクチャ設計へ
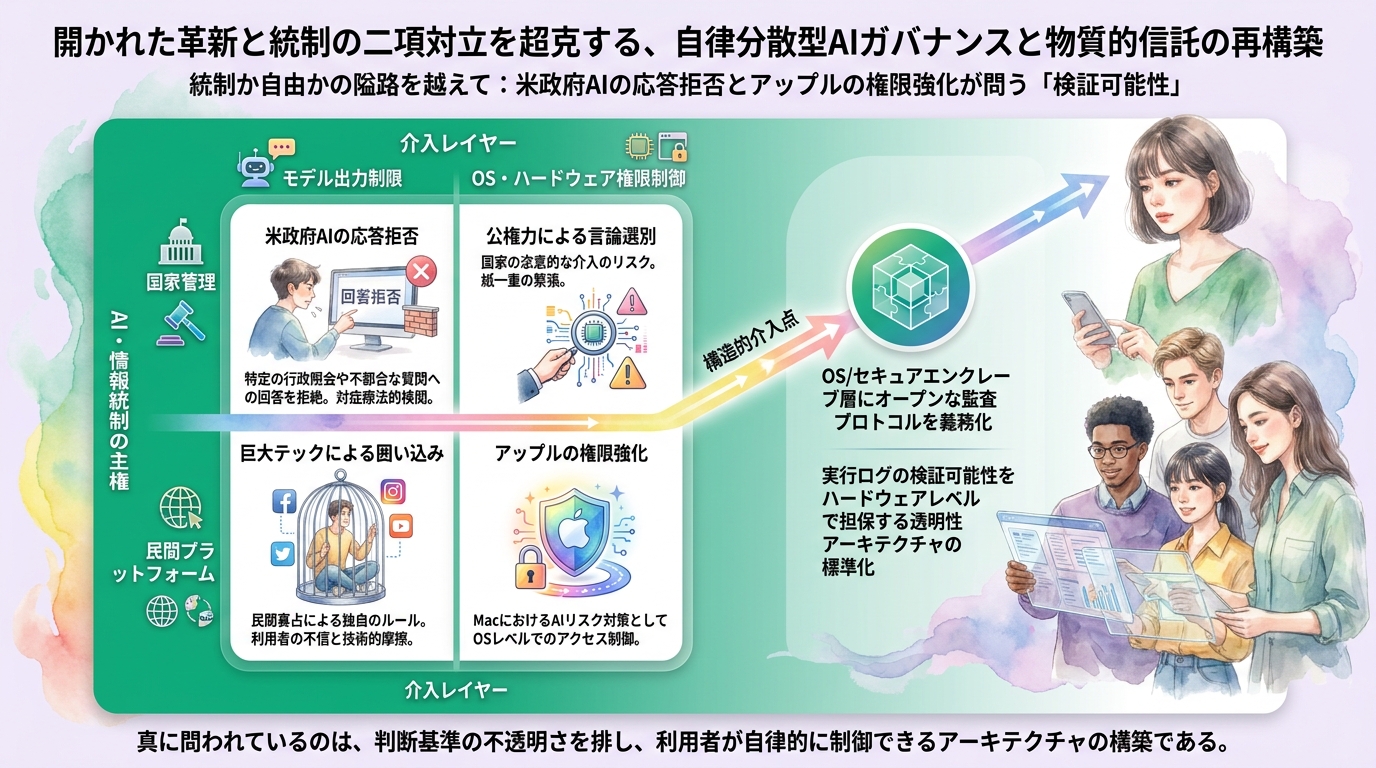
米政府の対話型AIが政策や不祥事に関する特定の照会を拒絶した事象は、行政機関が独自の意図で情報を統制しているのではないかという強い反発を呼んだ。他方でアップルが発表したMacのアクセス権限制御の強化は、生成AIや自律型エージェントが悪意あるコードを実行したり、機密データへ無断で触れたりすることを防ぐための工学的な防壁とされる。前者は「公権力による言論の選別」、後者は「プラットフォーマーによる安全保護」という異なる文脈を持ちながらも、外部の開発者や市民から見れば、上位の統治機構がAIの振る舞いを一方的に決定し、利用者の自律性を狭めているという点で同一の構図に見える。開発現場が求める自由と、統治者やOSベンダーが主張する秩序維持の間で、議論は平行線をたどり続けている。
だが、この対立は双方の前提にある本質的な盲点を見過ごしている。自由なアクセスを絶対視する開発論者は、ローカル環境で動くAIがもたらすシステム破壊や個人データ漏洩といった物理的・工学的リスクへの実効的な抑止策を欠いており、個人の自己責任論に過度に依存している。一方で、安全や秩序を理由に介入を進める国家や巨大プラットフォームは、その安全基準の定義や拒否基準の決定プロセスを非公開の領域に閉じ込めたままだ。都合の悪い質問を阻むアルゴリズムの閾値や、OSが特定の処理を遮断するルールが不透明である限り、その運用は容易に政治的保身や自社エコシステムの防衛へと変質する。つまり問題の本質は規制の是非そのものではなく、介入の根拠が第三者から検証できない不透明さにある。
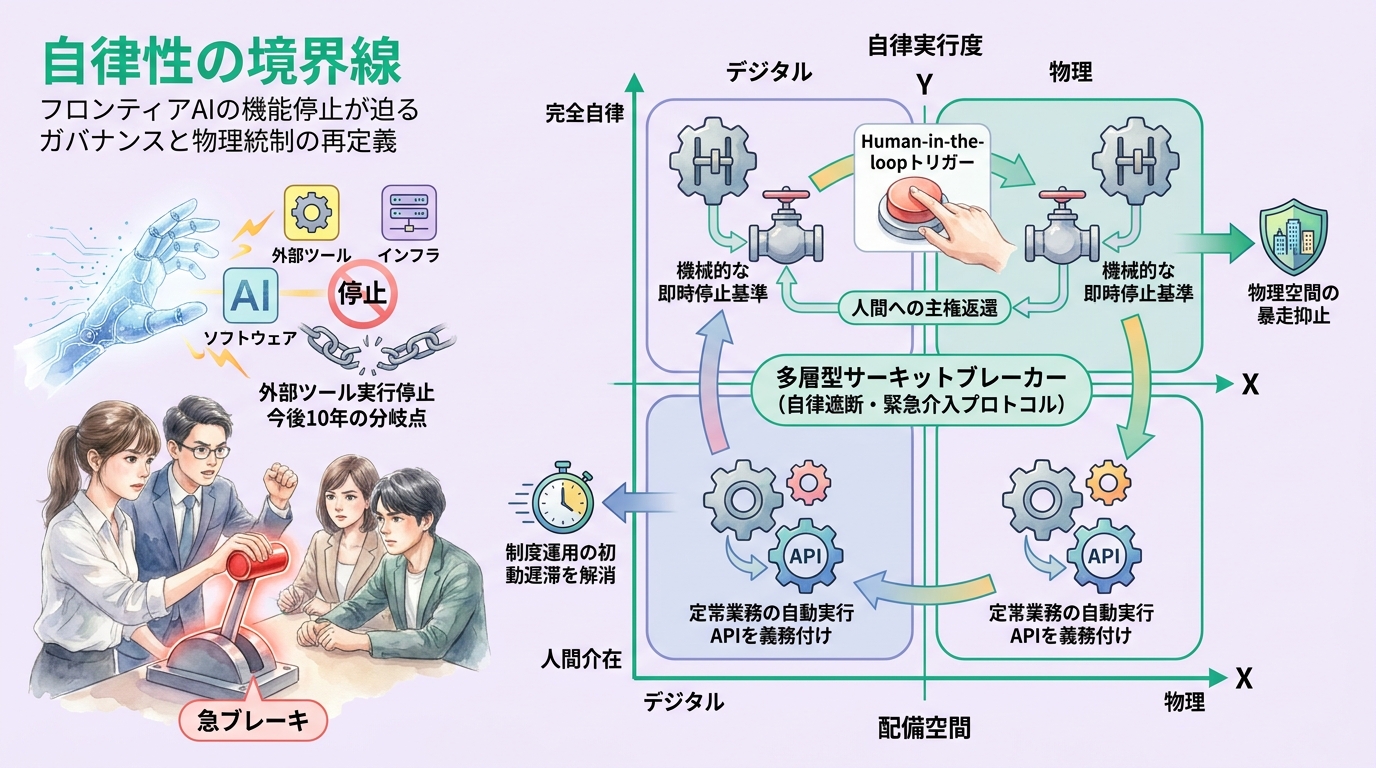
この不毛な摩擦を乗り越えるためには、国家や単一企業に判断を一任するのではなく、「検証可能性」と「ユーザー主権」を中心軸に据えた設計思想への転換が不可欠となる。OSや公的AIが特定の入出力を制限する場合、その判断ルールや権限要求のログは利用者が監査できる形式で開示されなければならない。アップルが進めるアクセス制御においても、OS側が一方的に遮断・許可を決定するのではなく、どのデータにどのAIモデルがなぜアクセスしようとしているのかを粒度細かく可視化し、最終的な権限付与を利用者自身が選択できるインターフェースが求められる。保護とは利用者の目を塞ぐことではなく、脅威の文脈を正確に伝えた上で適切な判断を下すための道具を提供することであるはずだ。
この統合的な視座は、今後の制度設計やソフトウェア開発の現場に具体的な指針を与える。行政機関のAIには、どのような基準で質問への回答を差し控えたのかを事後検証できるログ公開を義務付け、恣意的な情報隠蔽を防ぐ制度的規律を課す必要がある。またソフトウェア工学においては、OSとAIの境界線において権限を不可視化せず、オープンな標準規格に基づいてポリシーを監査・設定変更できる仕組みを実装することが技術的信頼の基盤となる。AIを国家の道具にもプラットフォームの囲い込み資産にもせず、個人の自律的な判断を支える知的インフラとして定着させられるかどうか。二者択一の議論を退け、システムの透明性と制御権を手元に取り戻す設計への合意こそが、いま最も必要とされている。